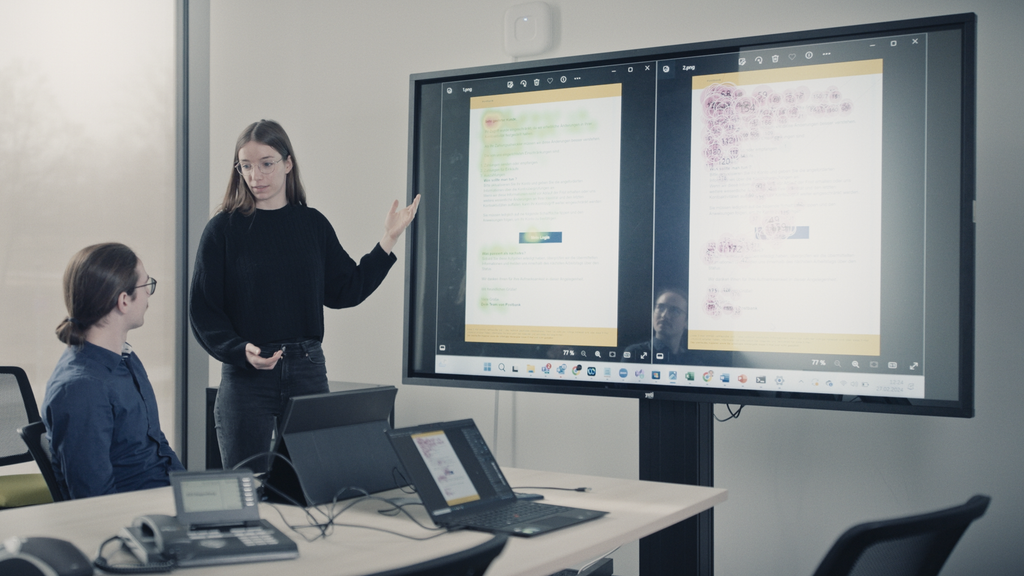
Eine Eye-Tracking-Studie der OTH Regensburg mit 103 Beschäftigten in der Region zeigt: Auf Betrugsmails fallen Menschen weniger aus Unwissen herein als wegen flüchtiger Blicke im Arbeitsalltag. Zum Europäischen Monat der Cybersicherheit erklärt das Team, warum Schulungen daran wenig ändern und warum Rechtschreibfehler als Warnsignal ausgedient haben.
Das Logo stimmte, die Drohung war unmissverständlich: Wer nicht auf den Link klicke, dessen Kundenkonto werde deaktiviert. Nur in der Absenderadresse fehlte ein einziger Buchstabe, ein „e“. Von den zehn Testpersonen, die in einer Eye-Tracking-Studie der OTH Regensburg am häufigsten danebenlagen, hielten acht die E-Mail für echt. Phishing heißt diese Masche: Kriminelle tarnen Mails als Nachricht eines bekannten Unternehmens, um an Passwörter, Daten oder Geld zu kommen.
Wohin Menschen schauen, bevor sie eine E-Mail für echt oder gefälscht halten, untersuchen Meret Kristen und Fabian Engl, wissenschaftliche Mitarbeiterin und wissenschaftlicher Mitarbeiter im Software Engineering Laboratory for Safe and Secure Systems (LaS³) an der Fakultät Elektro- und Informationstechnik der OTH Regensburg. „Ein System ist nur so sicher wie der Mensch, der damit umgeht“, sagt Kristen. Laut dem Data Breach Investigations Report 2025 des US-Konzerns Verizon spielte bei rund 60 Prozent der ausgewerteten Datenlecks der Mensch eine Rolle,durch Täuschung, Fehler oder unbeabsichtigte Handlungen.
Falsche Entscheidungen trotz IT-Sicherheitsschulung
60 Prozent der Testpersonen hatten schon einmal eine Schulung gegen Phishing besucht – und erkannten Fälschungen trotzdem nicht zuverlässiger als die übrigen. „Das hat mich ehrlich gesagt überrascht“, sagt Kristen. „Aber man kennt es ja von Datenschutz- oder Arbeitsschutzschulungen: Man lässt sich berieseln, und online klickt man sich möglichst schnell durch.“ Selbst wer sich gut mit IT-Sicherheit auskannte, entschied zwar schneller, aber nicht häufiger richtig. Für Kristen liegt das Problem woanders: „Man klickt nicht auf eine Phishing-Mail, weil man sie nicht durchschauen könnte, sondern weil man abgelenkt ist und schnell seinen Posteingang abarbeiten will.“
„Am Ende einer Phishing-Studie steht normalerweise nur das Ergebnis: richtig oder falsch“, sagt Prof. Dr. Jürgen Mottok, der an der OTH Regensburg Informatik mit den Schwerpunkten IT-Sicherheit und Funktionale Sicherheit lehrt und das LaS³ leitet. „Mit Eye-Tracking sehen wir, wie es zu dieser Entscheidung kommt, worauf jemand achtet und was er übersieht. Daraus lassen sich Schulungen entwickeln, die im Arbeitsalltag tatsächlich helfen.“
Gefährlichster Köder: der Anhang
Für die Studie fuhr das Team im EU-Projekt „Digitale Innovation Ostbayern“ (DInO) mit neun mobilen Eye-Trackern in kleine und mittlere Unternehmen und Behörden der Region. 103 Beschäftigte sahen vor Ort 18 E-Mails in einer gewohnten Outlook-Oberfläche, darunter zwölf echte Phishing-Versuche. Die Eye-Tracker sind schmale Leisten, die am Bildschirm befestigt werden. Zwei Kameras darin erfassen die Pupillen und die Lichtreflexe auf der Hornhaut und berechnen daraus 250-mal pro Sekunde, wohin jemand gerade schaut. DInO ist Ende August ausgelaufen, im Nachfolgeprojekt dina (Digital Innovation and AI) bietet das Team Unternehmen und Behörden weiterhin Eye-Tracking-Studien und Beratung zu IT-Sicherheit an.
Im Schnitt erkannten die Testpersonen gut zehn der zwölf Fälschungen. Am gefährlichsten waren E-Mails mit Anhang: Fast jede fünfte ging durch, bei E-Mails mit Link etwa jede siebte, bei Zahlungsaufforderungen etwa jede neunte. Umgekehrt hielten die Testpersonen jede fünfte echte E-Mail für Betrug. Veröffentlicht sind die Ergebnisse auf der Fachkonferenz SECURWARE 2024 und in der Fachzeitschrift International Journal on Advances in Security.
Kurze, sprunghafte Blicke sorgen für Fehlentscheidungen
In den Blickdaten zeigt sich ein Muster: Wer häufig danebenlag, warf oft nur kurze Blicke auf Absender, Anhang und Text und sprang zwischen ihnen hin und her. Wer alle Fälschungen erkannte, nahm sich für die entscheidenden Stellen mehr Zeit. Hinsehen allein schützt allerdings nicht: Ein Teilnehmer schaute bei der Mail eines unbekannten Schuhgeschäfts vor allem auf den verdächtigen ZIP-Anhang – und hielt sie trotzdem für echt. Dass ZIP-Dateien in kleineren Betrieben bis heute üblich sind, merkten mehrere Teilnehmende selbst an.
Den Erfolg einer gefälschten E-Mail mit einer angeblichen Kontosperrung erklärt Engl mit Gewohnheit: „Schreibt mir eine Firma, die kaum jemand kennt, bin ich erst einmal skeptisch. Habe ich dort aber mein Deutschlandticket oder meinen Internetvertrag, bin ich solche E-Mails gewohnt – und vertraue der Marke.“
Wenn ein Tippfehler Vertrauen weckt
Die Betrugsmails selbst sind über die Jahre besser geworden. „Das ist nicht mehr der ominöse Prinz, der Geld möchte“, sagt Engl. Lange galten Rechtschreibfehler als verlässliches Warnzeichen. Seit KI-Programme fehlerfreie Texte schreiben, taugen sie dafür kaum noch. Engl hält es sogar für denkbar, dass ein Tippfehler künftig eher Vertrauen weckt. Er verweist auf eine US-Studie mit mehr als 3.000 Versuchspersonen: Ein Chat-Kundendienst, der sich vertippte und den Fehler korrigierte, wirkte menschlicher und herzlicher, teils auch hilfsbereiter. „Damit stehen wir eigentlich wieder am Anfang“, sagt Engl.
Inzwischen untersucht das Team, wie weit Menschen einer KI vertrauen. Ein erstes Ergebnis einer noch unveröffentlichten Studie: Ordnet die KI ihren Text zusätzlich mit einer grafischen Bewertung von 1 bis 5 ein, lesen Menschen bei hohen Werten weniger vom Text selbst. „Man sieht nur noch: Okay, das ist gut“, sagt Engl. „Dann muss ich mir das gar nicht mehr im Detail durchlesen.“
Wie schnell KI die IT-Sicherheit verändert, zeigt die PHP-Sicherheitslücke „PHP2Shell“, die weltweit Webseiten bedrohte: Gefunden wurde sie mithilfe von KI, inzwischen wurden Millionen Angriffsversuche registriert.. Um solche Fragen geht es auch beim IT-Security Day „KI: Risikofaktor oder Werkzeug?“, zu dem die OTH Regensburg und die Universität Regensburg ihre Studierenden und Beschäftigten am 11. November 2026 einladen.
Partnerschaft mit schottischer Universität
Seit diesem Sommer wird die Forschung zu Cybersicherheit an der OTH Regensburg durch die Zusammenarbeit mit der Abertay University im schottischen Dundee verstärkt: Vorgesehen sind gemeinsame Forschung und Veröffentlichungen, Gastvorträge und gemeinsame Projekte von Studierenden. In Dundee erforscht Dr. Lynsay Shepherd mit Eye-Tracking, wie Menschen Sicherheitsentscheidungen treffen und wann sie Technik und KI-Systemen vertrauen. Es sind dieselben Fragen, die auch in Regensburg auf dem Tisch liegen: Worauf achten Menschen, bevor sie einer Mail glauben – oder einer Maschine?
Vier Fragen vor dem Klick: Tipps von Meret Kristen
1. Betrifft mich die Mail überhaupt?
2. Wird gedroht oder Zeitdruck gemacht?
3. Muss ich auf den Link klicken? Sicherer: die Adresse selbst im Browser eingeben.
4. Bin ich unsicher? Lieber einmal zu viel nachfragen, am besten bei der IT.